
Updatezugriff vor dem Zertifikatsablauf sichern
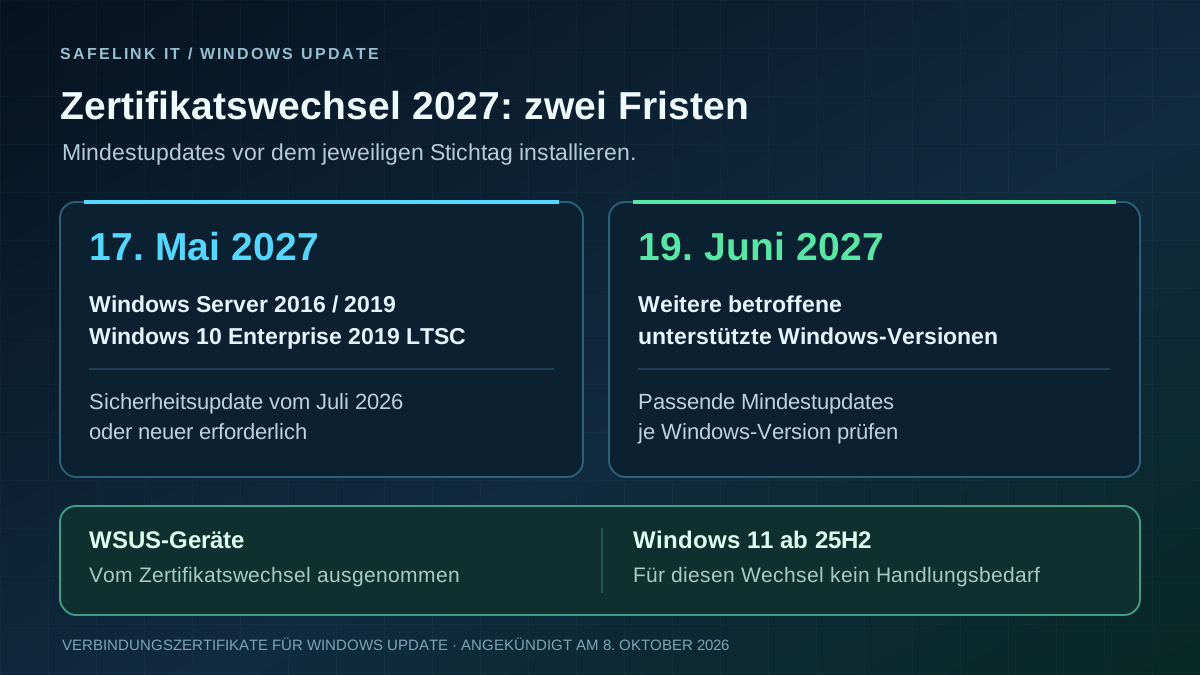
Microsoft hat am 8. Oktober 2026 einen Zertifikatswechsel für Windows Update angekündigt. Zertifikate für die vertrauenswürdige Verbindung laufen am 17. Mai beziehungsweise 19. Juni 2027 aus. Fehlen anschließend die Ersatzzertifikate, verlieren betroffene Geräte den Zugriff auf Windows Update. Damit bleibt auch der weitere Bezug von Sicherheitsupdates aus.
Diese Mindestupdates müssen installiert sein
- Windows 10 Enterprise 2019 LTSC, Windows Server 2016 und 2019: Sicherheitsupdate vom Juli 2026 oder neuer vor dem 17. Mai 2027 installieren.
- Windows 11 24H2 und Windows Server 2025: Sicherheitsupdate vom September 2025 oder neuer vor dem 19. Juni 2027 installieren.
- Übrige unterstützte Windows-11-Versionen, Windows Server 2022 und unterstützte Windows-10-Versionen: Sicherheitsupdate vom Juli 2026 oder neuer vor dem 19. Juni 2027 installieren.
Windows 11 ab Version 25H2 benötigt für diesen Wechsel keine zusätzliche Maßnahme. Geräte mit unterstütztem Windows und aktuellen monatlichen Updates sind in der Regel bereits vorbereitet. Die genannten Stände sind technische Mindestanforderungen; im Betrieb weiterhin die aktuellen Sicherheitsupdates installieren. Der Zertifikatswechsel verlängert keinen Produktsupport.
Updatequelle und Rückstände prüfen
Geräte, die Updates über WSUS beziehen, sind von dieser Änderung ausgenommen. Im Inventar deshalb Betriebssystemversion, installierten Update-Stand und tatsächlich verwendete Updatequelle zusammen prüfen.
Selten verbundene Notebooks, länger ausgeschaltete Systeme und alte Installationsabbilder gezielt in die Prüfung aufnehmen. Fehlende Updates vor dem jeweiligen Termin nachziehen und den erfolgreichen Updatebezug kontrollieren. Für nicht mehr unterstützte Windows-Versionen die Migration auf einen unterstützten Stand einplanen.