Windows-Server-Updates können OWA und Mailzustellung stören. Ein temporärer RPC-Workaround hilft betroffenen Exchange-Servern; Sicherheitsupdates bleiben installiert.
Kritische Lücken in PHP und GitLab sowie manipulierte LiteLLM-Pakete erfordern unterschiedliche Maßnahmen: patchen, betroffene Umgebungen isolieren und Secrets wechseln.
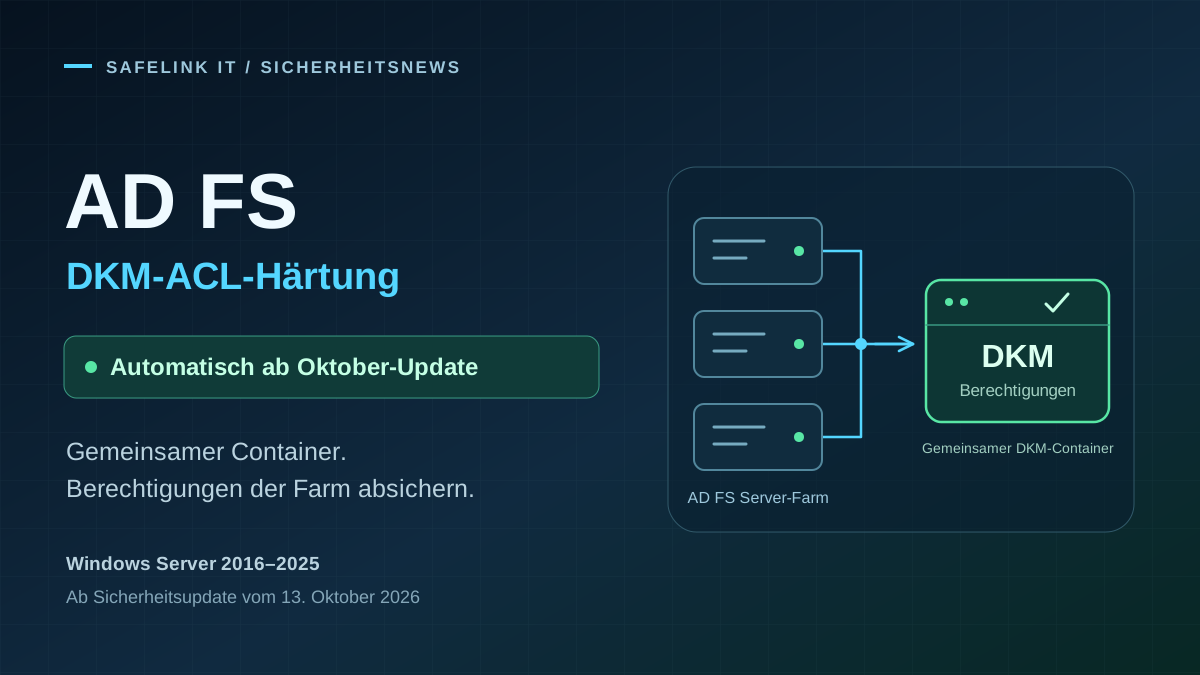
Die Oktober-Updates aktivieren die automatische DKM-ACL-Härtung in AD FS. Farmweite Einstellungen und Events prüfen; Server 2012/R2 bleiben ein manueller Fall.
AD FSActive DirectoryWindows ServerCVE-2026-56155Patch Management
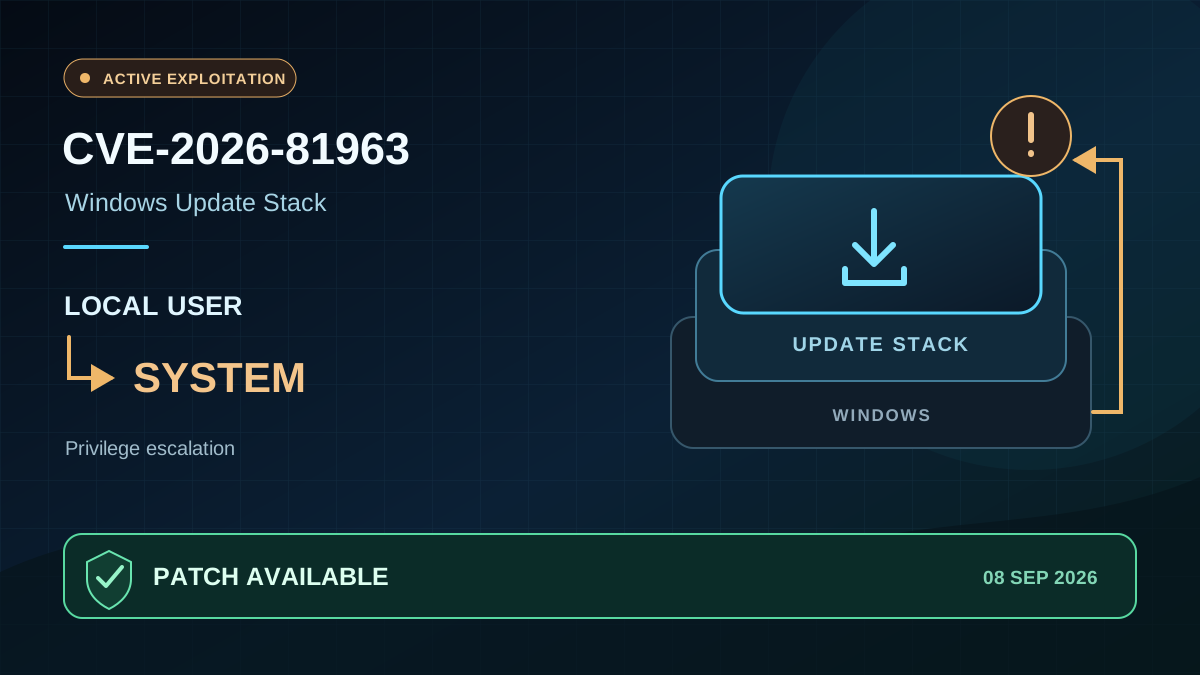
CVE-2026-81963 ermöglicht lokale SYSTEM-Rechte unter Windows 11 und Windows Server 2025. September-Updates priorisieren, Neustarts abschließen und den Patchstand prüfen.
MicrosoftWindows 11Windows Server 2025CVE-2026-81963Privilege EscalationPatch Management
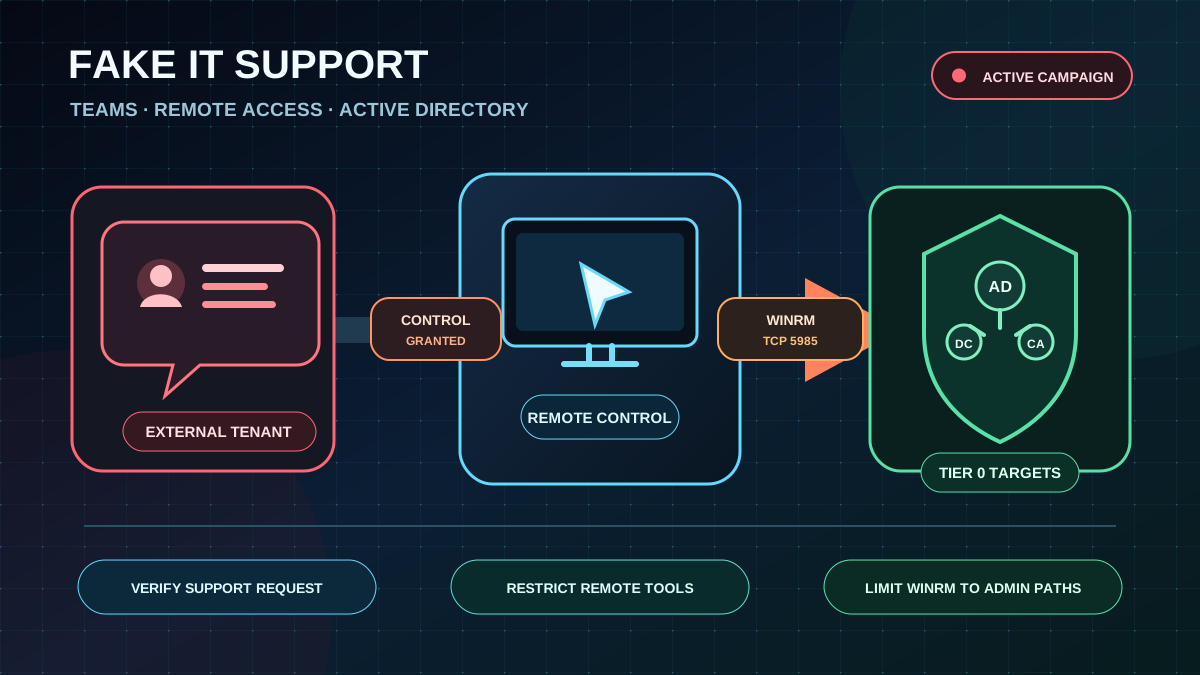
Microsoft beobachtet eine Kampagne mit gefälschten IT-Supportkontakten über Teams. Fernzugriff, stille MSI-Installation und WinRM führen bis zu Domain Controllern und Zertifizierungsstellen.
MicrosoftMicrosoft TeamsActive DirectorySocial EngineeringWinRMIncident ResponseRemote Support
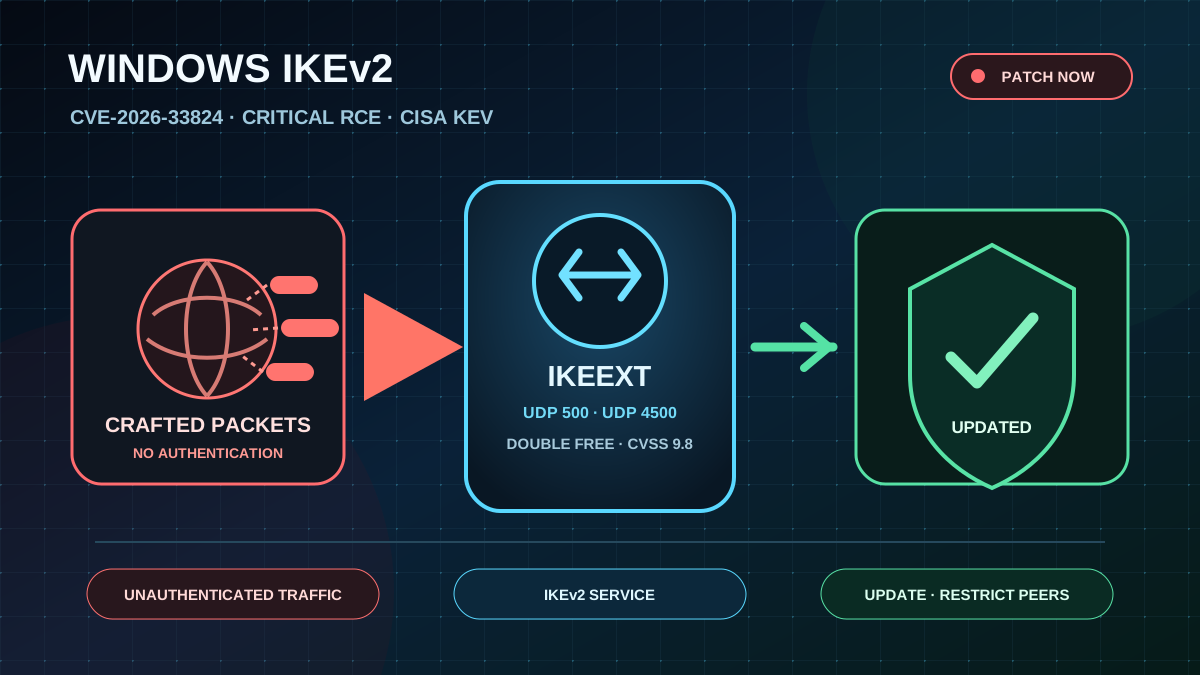
CISA führt die kritische Windows-IKEv2-Lücke CVE-2026-33824 im KEV-Katalog. Systeme aktualisieren und UDP 500/4500 auf notwendige Gegenstellen begrenzen.
Microsoft schließt eine aktiv ausgenutzte Use-after-free-Lücke im Windows Ancillary Function Driver for WinSock. August-Updates auf Clients und Servern priorisieren.
Die Windows-Sicherheitsupdates vom Juli 2026 erweitern das Vertrauen für signierte RDP-Dateien um SHA-2-Fingerabdrücke. Unternehmen sollten unbekannte Herausgeber blockieren, eigene RDP-Dateien signieren und bestehende SHA-1-Pins ablösen.
Die Juli-Updates für Windows Server starten die Härtung der AD-FS-DKM-Container-ACL. CVE-2026-56155 wird aktiv ausgenutzt; Administratoren sollten Audit-Events jetzt auswerten und die Remediation vor Oktober testen.
AD FSActive DirectoryCVE-2026-56155Windows ServerPatch Management
Mit den Windows-Sicherheitsupdates ab Juli 2026 entfernt Microsoft die Audit-/Rollback-Phase für CVE-2026-20833. Domain Controller erzwingen die RC4-Härtung; verbleibende RC4-Abhängigkeiten können zu Authentifizierungsfehlern führen.
Active DirectoryKerberosWindows ServerMicrosoftPatch Management
CVE-2026-45480 betrifft Azure Active Directory/Microsoft Entra ID und ist als kritische Rechteausweitung bewertet. Microsoft meldet eine abgeschlossene Service-Mitigation; Betreiber sollten trotzdem privilegierte Tenant-Änderungen und Nachweisgrenzen prüfen.
Microsoft Entra IDAzure Active DirectoryIdentity SecurityPrivileged AccessMicrosoft
CVE-2026-42904 betrifft den Windows TCP/IP-Stack und kann bei erfolgreicher Ausnutzung zu SYSTEM-Rechten führen. Relevant sind Windows-Clients und -Server; Patchnachweis und Segmentgrenzen sollten jetzt zusammen geprüft werden.
Das Juni-2026-Windows-Update enthält die Korrektur für CVE-2026-45585. Betroffene Windows-11- und Windows-Server-2025-Systeme sollten Patchstand, BitLocker-Protector, WinRE-Status und Recovery-Key-Nachweis jetzt nachvollziehbar dokumentieren.
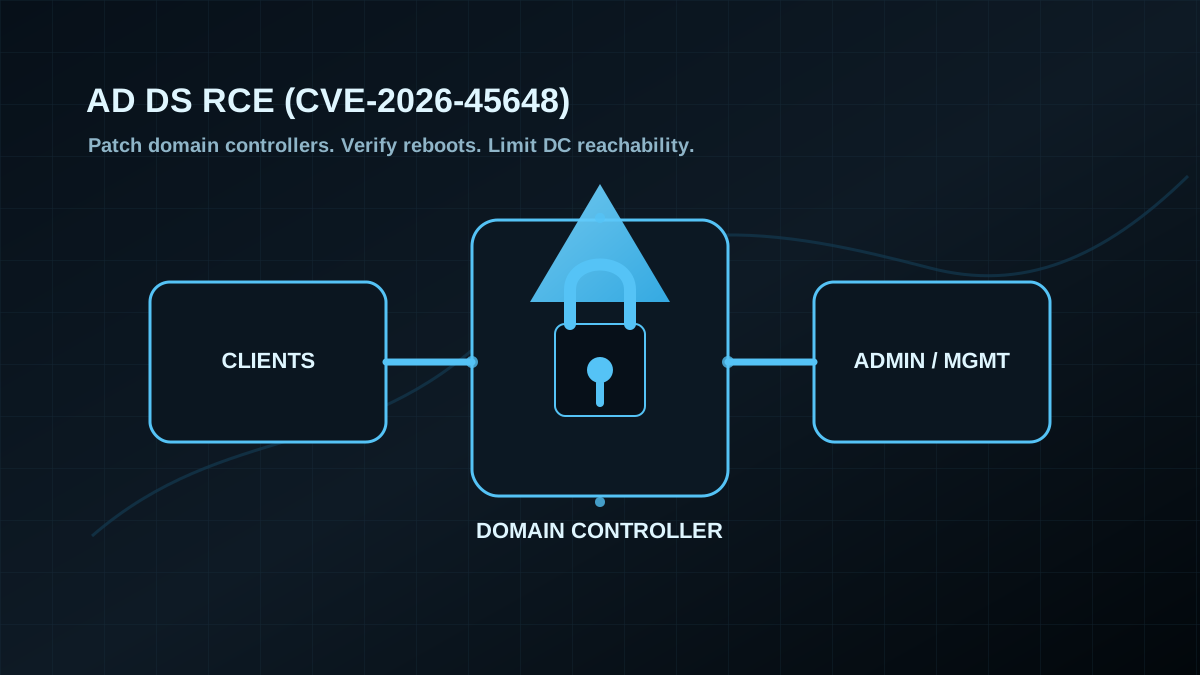
Die Juni-2026-Sicherheitsupdates schließen eine kritische Remote-Code-Execution in Active Directory Domain Services. Relevant sind Domain Controller auf Windows Server 2022 und 2025; Patchnachweis, Neustartfenster und DC-Erreichbarkeit sollten kurzfristig geprüft werden.
Active DirectoryWindows ServerDomain ControllerPatch ManagementMicrosoft
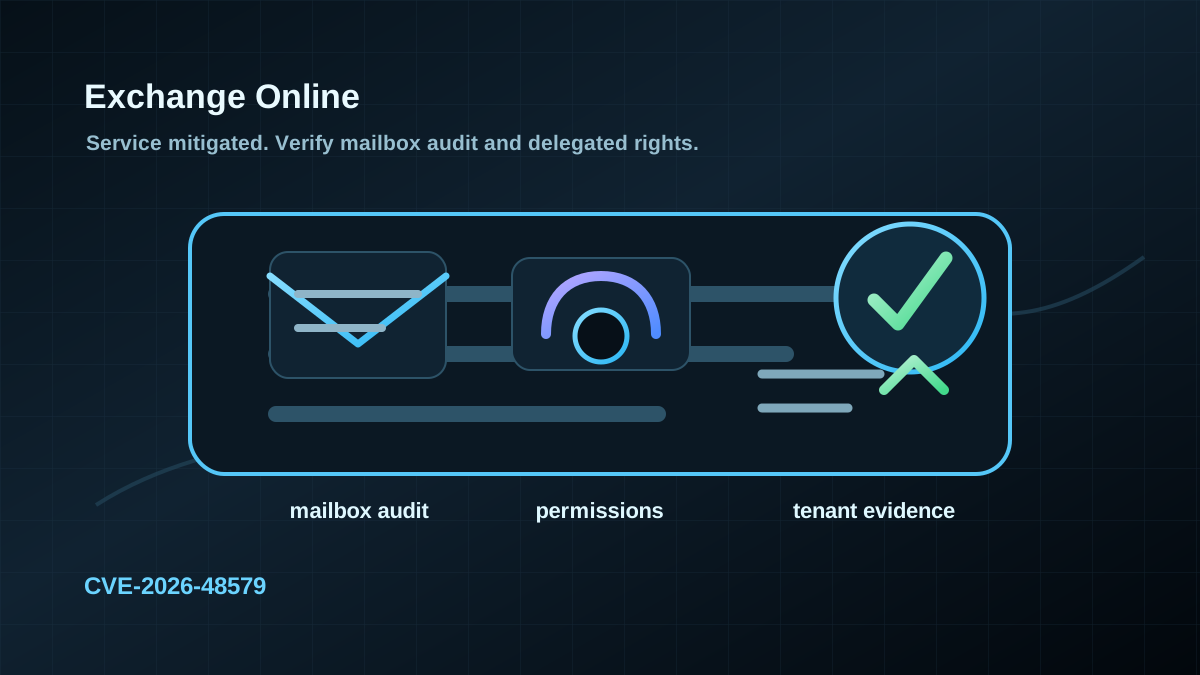
CVE-2026-48579 betrifft eine Informationspreisgabe in Exchange Online. Microsoft stuft die Schwachstelle hoch ein und hat sie dienstseitig mitigiert; Tenant-Teams sollten Audit-Logs, Berechtigungen und auffällige Mailbox-Aktivität trotzdem zeitnah nachweisen.
Microsoft Exchange OnlineMicrosoft 365Mailbox AuditIdentity SecurityMicrosoft
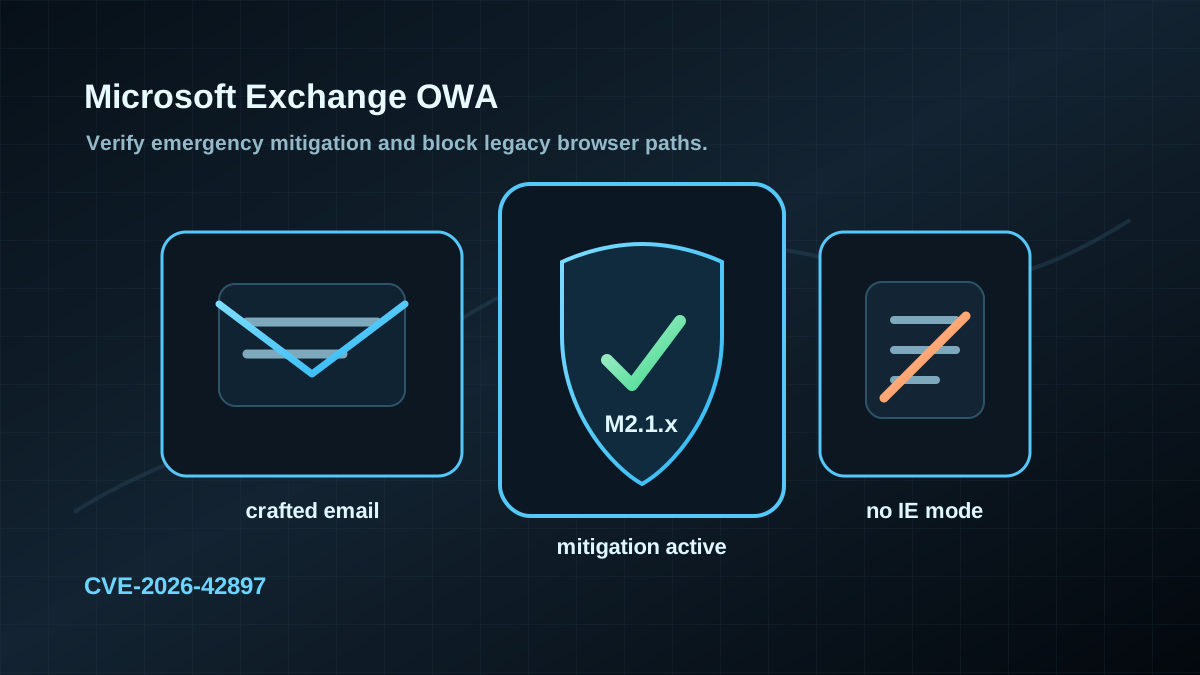
CVE-2026-42897 betrifft Outlook Web Access auf lokalen Exchange-Servern und wird aktiv ausgenutzt. Prüfe, ob die Exchange Emergency Mitigation Service-Regel M2.1.x aktiv ist und OWA nicht über Internet Explorer Mode genutzt wird.
Microsoft ExchangeOWAWindows ServerPatch ManagementKEVMicrosoft
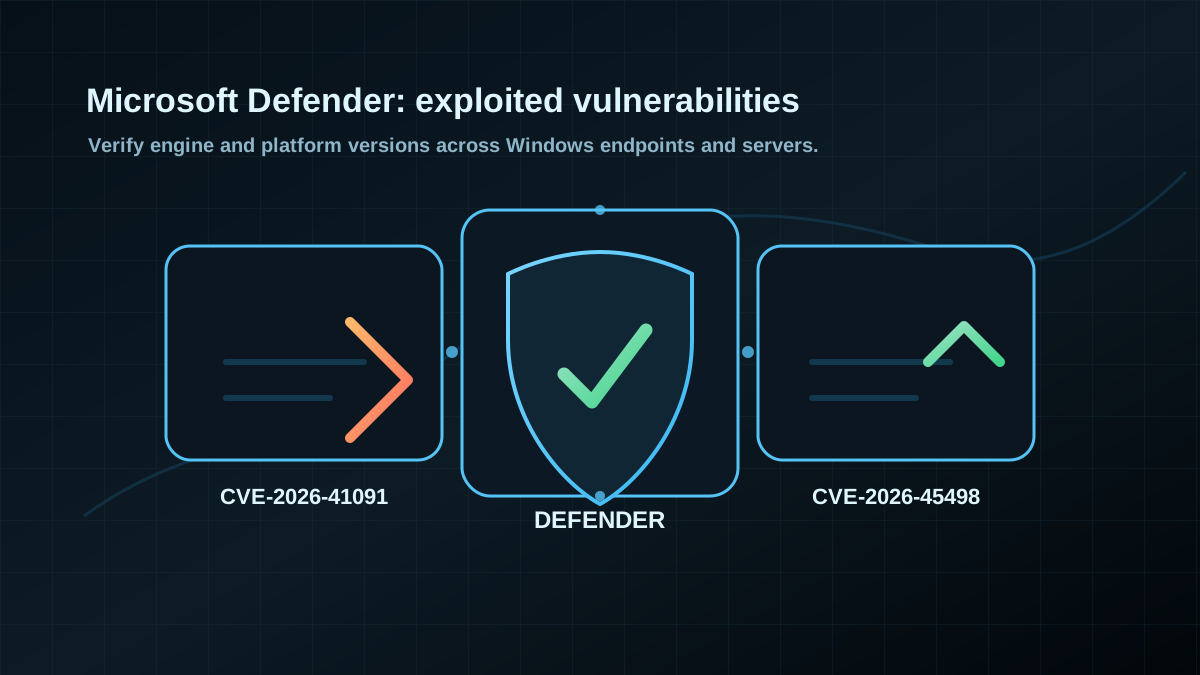
CVE-2026-41091 und CVE-2026-45498 betreffen Microsoft Defender und werden aktiv ausgenutzt. Prüfe Malware Protection Engine und Antimalware Platform explizit, besonders auf Servern, VDI, DMZ- und isolierten Windows-Systemen.
Microsoft DefenderWindowsEndpoint-SicherheitPatch-ManagementKEVMicrosoft
Ab Juni 2026 laufen ältere Secure-Boot-Zertifikate aus. Ohne vorbereitete Firmware-/DBX-Updates drohen Boot-Probleme und BitLocker-Recovery-Fälle. Empfehlung: Inventar, Pilot, Recovery-Keys verifizieren, Rollback-Plan.
Die Mai-2026-Sicherheitsupdates schließen eine kritische Remote-Code-Execution in Windows Netlogon. Priorität: Domain Controller und Management-Hosts patchen, Netzwerkpfade zu DCs hart begrenzen und Auth-/Netlogon-Anomalien eng monitoren.
Active DirectoryWindows ServerNetlogonPatch ManagementMicrosoft
Seit den April-2026 Windows-Updates wird RC4 in Kerberos nicht mehr als stiller Standard-Fallback behandelt, wenn Konten keine expliziten Encryption Types gesetzt haben. Entscheidend sind jetzt Inventar, AES-Fähigkeit von Service Accounts und ein kontrollierter Cutover vor der Juli-Phase.
Active DirectoryKerberosWindows ServerAuthenticationMicrosoft
Microsoft beschreibt einen bekannten Fehler: Bestimmte Domain Controller (PAM, non-GC) können nach April-Updates durch LSASS-Startprobleme wiederholt neu starten. Out-of-band Updates stehen bereit.
Windows ServerActive DirectoryPatch ManagementMicrosoft