
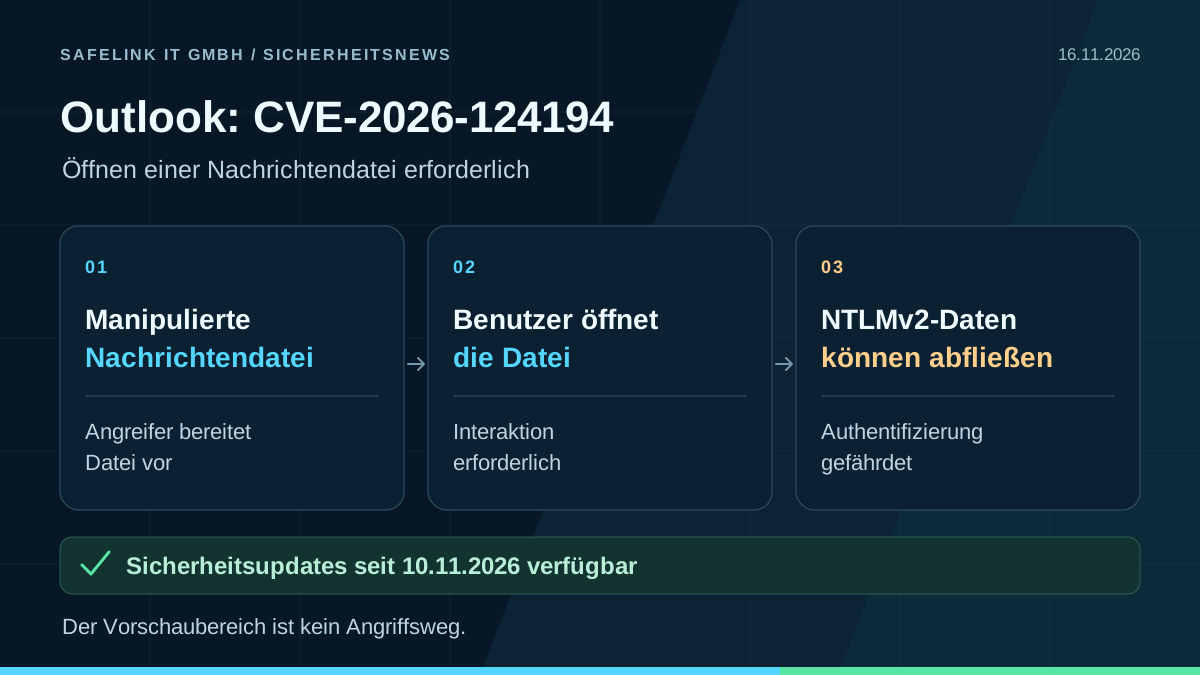
Öffnen einer Nachrichtendatei erforderlich
Microsoft hat CVE-2026-124194 am 10. November 2026 mit Office-Sicherheitsupdates behoben. Die Outlook-Schwachstelle wird bereits aktiv ausgenutzt.
Ein Angreifer muss einen Benutzer dazu bringen, eine präparierte Nachrichtendatei in einer betroffenen Outlook-Version zu öffnen. Dabei kann Outlook ohne die übliche Warnung vor externen Inhalten eine Verbindung zu einem vom Angreifer kontrollierten Netzwerkziel herstellen. Offen gelegte NTLMv2-Authentifizierungsdaten können zur Identitätsübernahme missbraucht werden.
Der Vorschaubereich ist kein Angriffsweg für diese Lücke. Der Angriff setzt Benutzerinteraktion und eine Netzwerkverbindung voraus; der bloße Empfang einer Nachricht reicht nicht aus.
Betroffene Office-Installationen aktualisieren
Betroffen sind die von Microsoft aufgeführten 32- und 64-Bit-Ausgaben von Microsoft 365 Apps for Enterprise, Office LTSC 2021 und Office LTSC 2024 mit Outlook.
- Microsoft 365 Apps: das Sicherheitsupdate vom 10. November für den eingesetzten Updatekanal und die unterstützte Version oder einen neueren Sicherheitsbuild installieren. Die Buildnummern unterscheiden sich je Kanal.
- Office LTSC 2021: mindestens Build 16.0.14334.21048.
- Office LTSC 2024: mindestens Build 16.0.17932.21140.
Installation und mögliche Datenabflüsse prüfen
Office-Edition, Updatekanal und installierten Build erfassen. Arbeitsplätze sowie gemeinsam genutzte RDS- und VDI-Installationen berücksichtigen; pausierte Updateringe und zeitweise ausgeschaltete Geräte nachziehen. Nach dem Update die Office-Anwendungen vollständig neu starten und den tatsächlich installierten Build kontrollieren. Ein erfolgreiches Windows-Update bestätigt den Office-Patchstand nicht.
Unerwartete Nachrichtendateien nicht öffnen. Bei Verdacht auf einen Angriff ausgehende Authentifizierungsverbindungen zeitlich mit dem Öffnen solcher Dateien abgleichen und betroffene Geräte und Konten nach dem bestehenden Incident-Response-Verfahren untersuchen.