
Zugriff auf fremde Postfächer möglich
Am 2. Oktober 2026 wurde die zweite Version des September-Sicherheitsupdates für Exchange Server veröffentlicht. Sie ergänzt die Korrektur für CVE-2026-96940. Wer das ursprüngliche September-Update installiert hat, muss daher erneut aktualisieren.
Die Schwachstelle erlaubt einem authentifizierten Angreifer eine Rechteausweitung über das Netzwerk. Dadurch können Nachrichten und Anhänge anderer Postfächer derselben Organisation gelesen werden. Microsoft bewertet sie mit CVSS 8,8 und dem Schweregrad „Important“. Eine aktive Ausnutzung ist zum Stand 5. Oktober nicht bekannt.
Diese Installationen benötigen das Update
- Exchange Server SE RTM: KB5129955, Version 15.02.2562.053.
- Exchange Server 2019 CU14/CU15 und 2016 CU23: passende V2-Pakete nur mit Teilnahme am ESU-Programm für Periode 2. Beide Produktversionen sind außerhalb des regulären Supports.
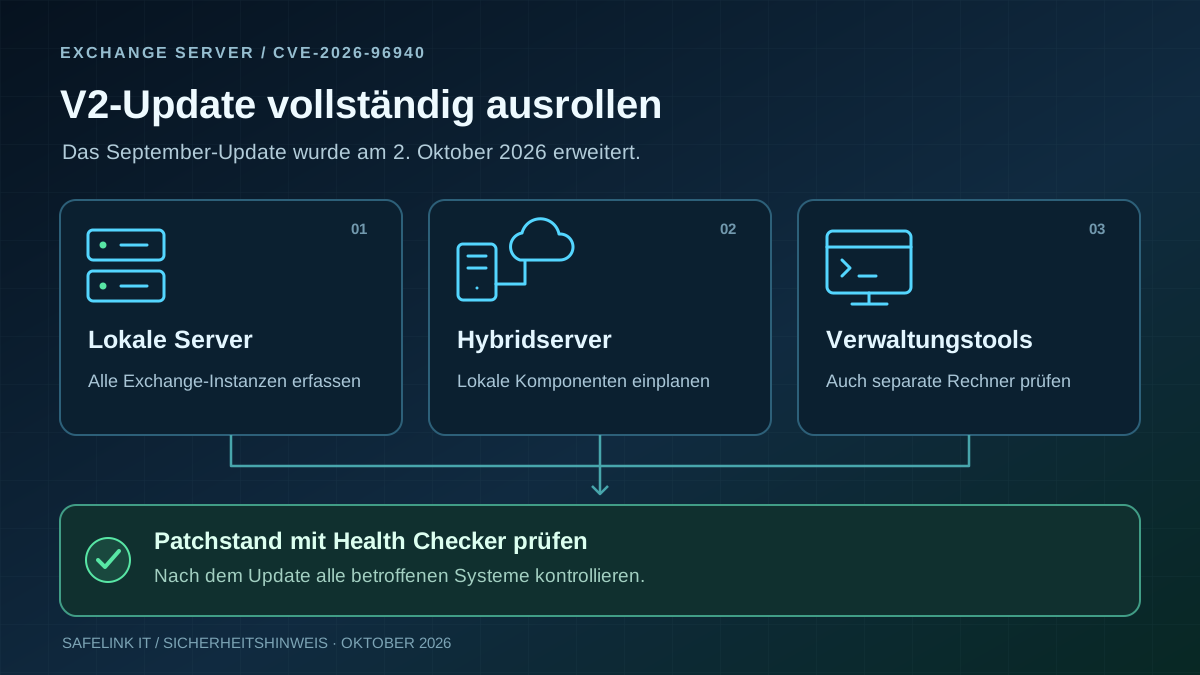
- Hybride Umgebungen und Verwaltungsrechner: lokale Exchange-Server und installierte Exchange Management Tools in den Rollout aufnehmen. Exchange Online ist dienstseitig geschützt; verbleibende lokale Komponenten müssen trotzdem aktualisiert werden.
Installation und Funktion prüfen
Das zum installierten Exchange-Stand passende Paket zeitnah im Wartungsfenster einspielen. Für SE empfiehlt die Installationsanleitung einen Neustart vor und nach dem Update. Anschließend mit dem aktuellen Exchange Server Health Checker den Patchstand und offene Maßnahmen prüfen. Zusätzlich Mailfluss, Anmeldung und genutzte Hybridfunktionen testen; fehlgeschlagene Installationen gezielt nachverfolgen.
Für KB5129955 sind weiterhin HTTP-500-Fehler bei veröffentlichten ICS-Kalendern sowie ein möglicher ContentEngine-Deadlock durch fehlende koreanische WordBreaker-Dateien dokumentiert. Diese Funktionen bei Bedarf gezielt in den Pilottest aufnehmen. Bei verdächtigen Postfachzugriffen ist zusätzlich eine Untersuchung erforderlich; das Update klärt nicht, ob bereits Daten gelesen wurden.