
Acht CA-Schlüssel betroffen
Acht private Schlüssel untergeordneter eMudhra-Zertifizierungsstellen sind kompromittiert: sechs für TLS, zwei für Codesignierung. Damit könnten Angreifer Dienste imitieren oder manipulierte Software vertrauenswürdig erscheinen lassen. Der Vorfall betrifft eMudhras Zertifikatshierarchie; Microsoft-Systeme wurden dabei nicht kompromittiert.
Microsoft blockiert die betroffenen Schlüssel seit 20. Oktober 2026 über die Windows-Sperrliste und für TLS über ein separates Edge-/WebView2-Komponentenupdate. Zusätzlich wurden sechs eMudhra-G3-Roots und ein AAA-Certificate-Services-Cross-Sign-Zertifikat aus den Vertrauenslisten entfernt: unter Windows am 26. Oktober, in Edge am 27. Oktober. Sperre und Entfernung sind getrennte Maßnahmen.
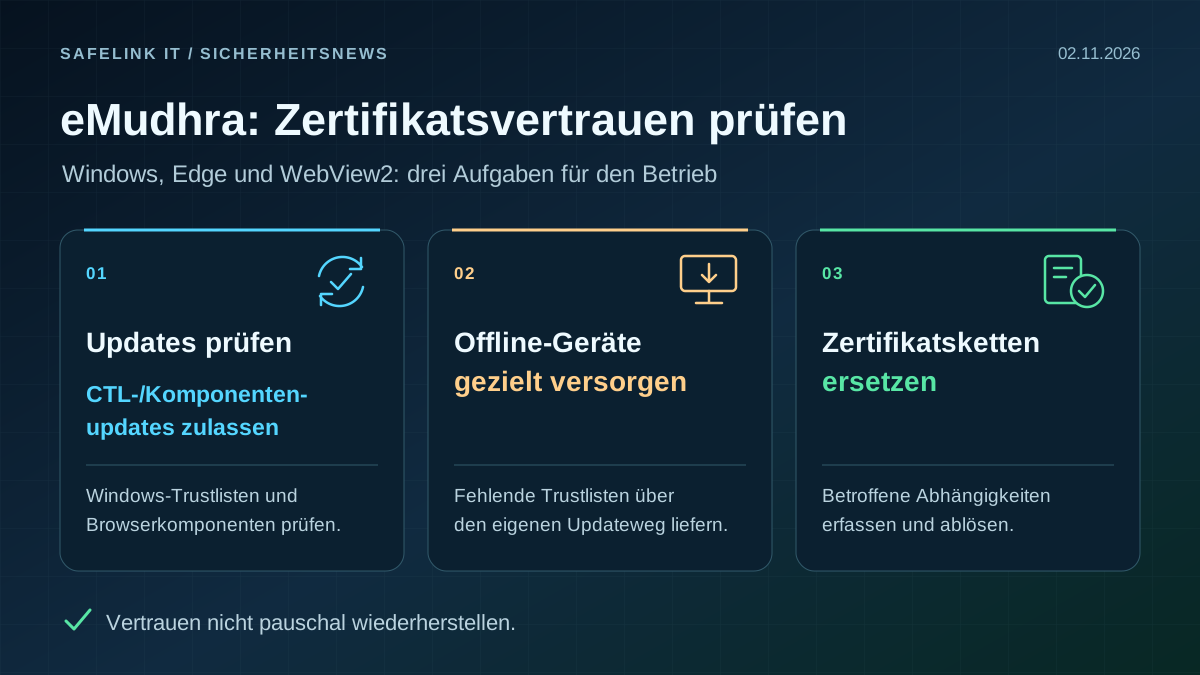
Updates müssen die Geräte erreichen
- Windows-CTLs und Edge-Komponenten prüfen. Ein erfolgreicher WSUS-Patchlauf belegt keine aktuellen Certificate Trust Lists (CTLs); deren Verteilung erfolgt unabhängig von WSUS. Die Edge-/WebView2-Sperre benötigt keine neue Browserversion.
- Isolierte Geräte gesondert versorgen. Aktuelle vertrauenswürdige und gesperrte CTLs über den vorgesehenen internen Verteilweg bereitstellen. Auch per Richtlinie deaktivierte automatische CTL-Updates berücksichtigen.
- OOB-Update gezielt prüfen. KB5134133 für Windows 11 24H2, 25H2 und 26H2 richtet sich an Geräte ohne aktuelle CTL-Versorgung. Bei Hotpatch-Geräten unterbricht seine Installation Hotpatch bis nach Installation der Januar-2027-Baseline.
Abhängige Zertifikate ersetzen
Zertifikatsketten eingesetzter Dienste und Anwendungen auf die entfernten Vertrauensanker prüfen und Ersatz einplanen. Entfernte Roots nicht pauschal erneut importieren, um Verbindungsfehler zu beseitigen: Software ohne zuverlässige Sperrprüfung könnte dadurch betroffene Ketten weiterhin akzeptieren. Nach dem Austausch Verbindungen und Signaturprüfungen mit den tatsächlich eingesetzten Anwendungen testen.