
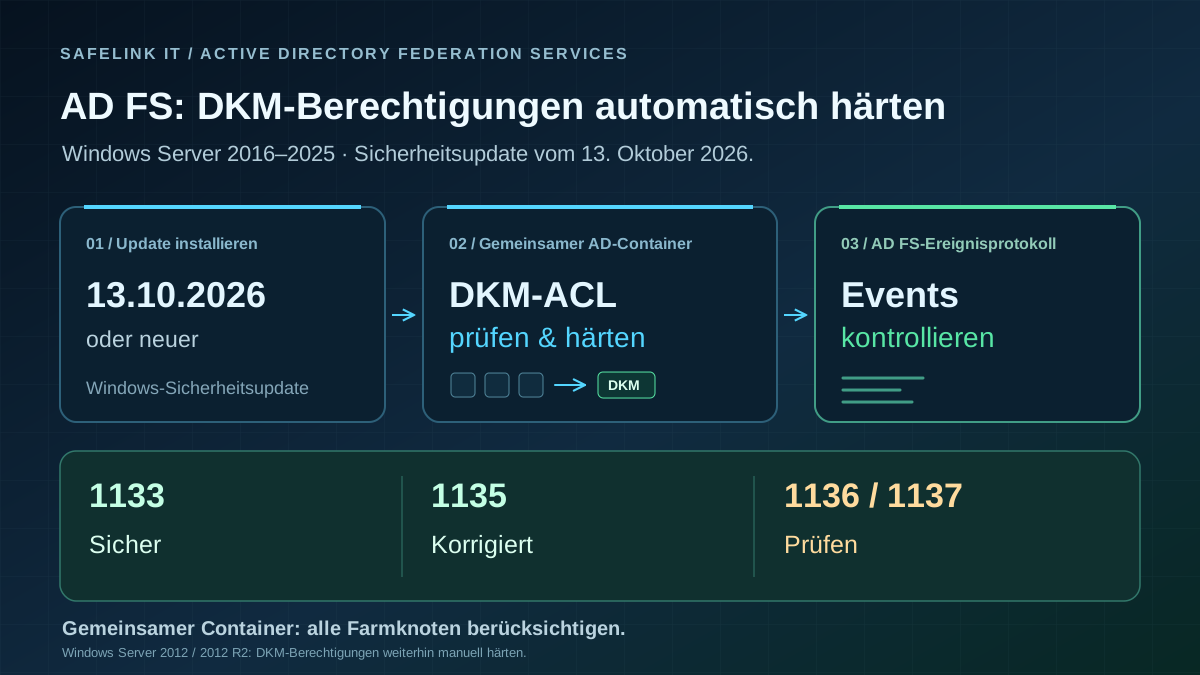
Oktober-Update aktiviert die automatische Korrektur
Mit den Windows-Sicherheitsupdates vom 13. Oktober 2026 wechselt die AD-FS-DKM-Härtung von der Audit- in die Enforcement-Phase. Auf Windows Server 2016, 2019, 2022 und 2025 korrigiert AD FS unsichere Berechtigungen am Distributed-Key-Manager-Container jetzt standardmäßig. Die Änderung adressiert CVE-2026-56155.
Für bestehende Farmen ist das eine relevante Betriebsänderung: Individuelle DKM-Berechtigungen und mögliche Auswirkungen auf die Anmeldung vor dem Rollout prüfen. Die passenden Oktober-Updates auf allen AD-FS-Servern installieren und anschließend die Anmeldung über die angebundenen Anwendungen testen.
Windows Server 2012 und 2012 R2 erhalten keine automatische Korrektur. Dort bleibt die manuelle Härtung erforderlich.
Farmweite Einstellungen und Events prüfen
Eine bestehende Einstellung RemediateDkmAcl=0 verhindert die automatische Korrektur auf dem jeweiligen Server. Da alle Farmknoten denselben DKM-Container verwenden, kann bereits ein anderer aktualisierter Knoten die ACL ändern. Ausnahmen deshalb farmweit prüfen und die Härtung nicht pauschal deaktivieren.
Im Protokoll AD FS/Admin kontrollieren:
- 1133: ACL entspricht dem sicheren Sollzustand.
- 1135: Korrektur erfolgreich; vorherige ACL aus den zugehörigen 510-Events mit gleicher Instance ID sichern.
- 1136/1137: Korrektur fehlgeschlagen; 1137 weist auf fehlende Rechte zur Besitzübernahme hin. Ursache beheben und den nächsten Prüflauf kontrollieren.