
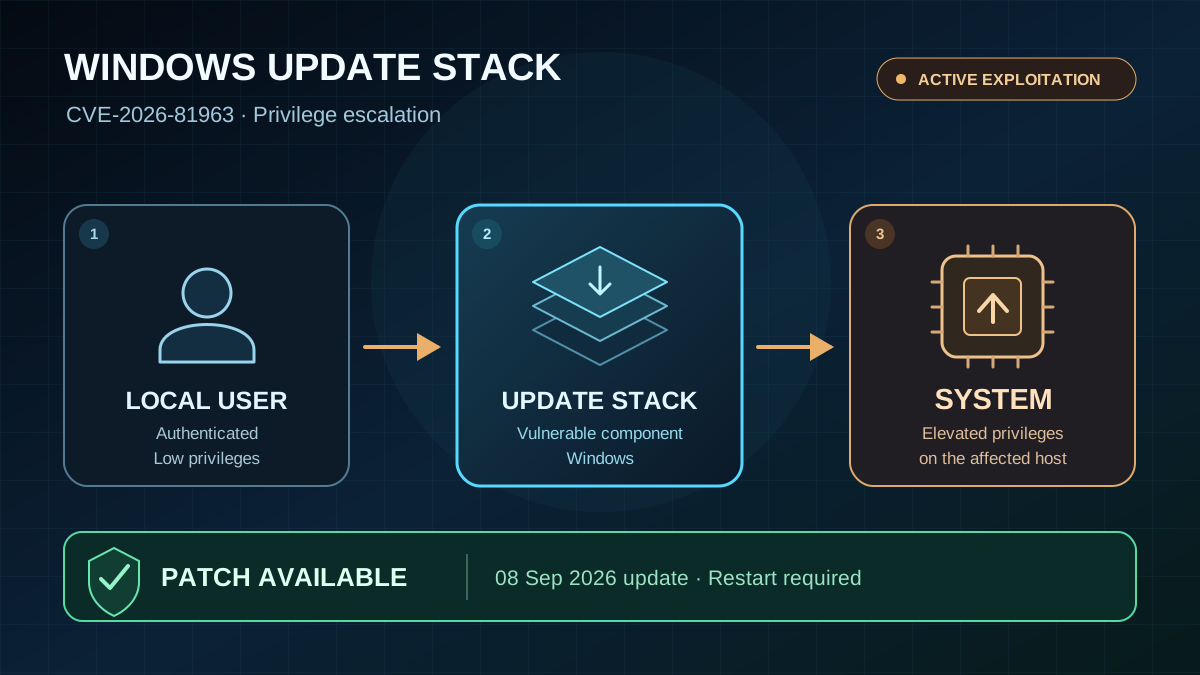
Lokaler Benutzer kann SYSTEM-Rechte erlangen
Die am 8. September 2026 geschlossene Schwachstelle CVE-2026-81963 im Windows Update Stack wird bereits aktiv ausgenutzt. Sie ist als „Important“ mit CVSS 7,8 bewertet und wurde am selben Tag in den CISA-Katalog bekannter ausgenutzter Schwachstellen aufgenommen.
Ein lokal authentifizierter Angreifer mit geringen Rechten kann durch fehlerhaftes Folgen von Dateiverknüpfungen SYSTEM-Rechte erlangen. Eine zusätzliche Benutzerinteraktion ist nicht erforderlich. Voraussetzung ist bereits vorhandener lokaler Zugriff; die Lücke eröffnet keinen direkten, unauthentifizierten Netzwerkzugang. Sie verschärft insbesondere den Schaden nach einer ersten Kompromittierung eines Benutzerkontos oder Endpunkts.
Betroffene Systeme und September-Updates
Betroffen sind Windows 11 in den Versionen 23H2, 24H2, 25H2 und 26H1 sowie Windows Server 2025 einschließlich Server Core. Für unterstützte Editionen stehen folgende Sicherheitsupdates vom 8. September bereit:
- Windows 11 23H2: KB5122880.
- Windows 11 24H2 und 25H2: KB5124008; Betriebssystem-Builds 26100.9445 beziehungsweise 26200.9445.
- Windows 11 26H1: KB5124012; Betriebssystem-Build 28000.2954.
- Windows Server 2025: KB5122871; Betriebssystem-Build 26100.33438.
Das zum Betriebssystem passende kumulative Sicherheitsupdate oder ein nachfolgendes Update, das diese Korrektur enthält, ist einzuspielen. Ein Neustart ist erforderlich. Ein genehmigtes Update im Managementsystem oder ein abgeschlossener Download belegt noch keinen wirksamen Schutz.
Neustart und Funktion im Rollout prüfen
Priorität haben betroffene Geräte mit verdächtiger Aktivität sowie Systeme, auf denen unprivilegierte Benutzer Programme ausführen können. Nach dem Neustart sind installierte KB, Betriebssystem-Build und Updatefehler im zentralen Inventar zu kontrollieren. Ausstehende Neustarts und fehlgeschlagene Installationen gehören in die Nachverfolgung.
Für die September-Updates sind unter anderem Störungen der Remote Desktop Services und von Plan9-Hostfreigaben in HCS-verwalteten Linux-VMs, etwa bei WSL, dokumentiert. Betroffene Funktionen sollten in einer kurzen Pilotphase gezielt geprüft und die bekannten Probleme des jeweiligen KB berücksichtigt werden.
Bei Hinweisen auf eine Kompromittierung sind zusätzlich Incident-Triage und gegebenenfalls Isolation erforderlich. Das Update schließt die Schwachstelle; bereits erlangte Zugriffe oder nachgelagerte Änderungen beseitigt es nicht.